Kebijakan Keamanan Informasi Telkom University
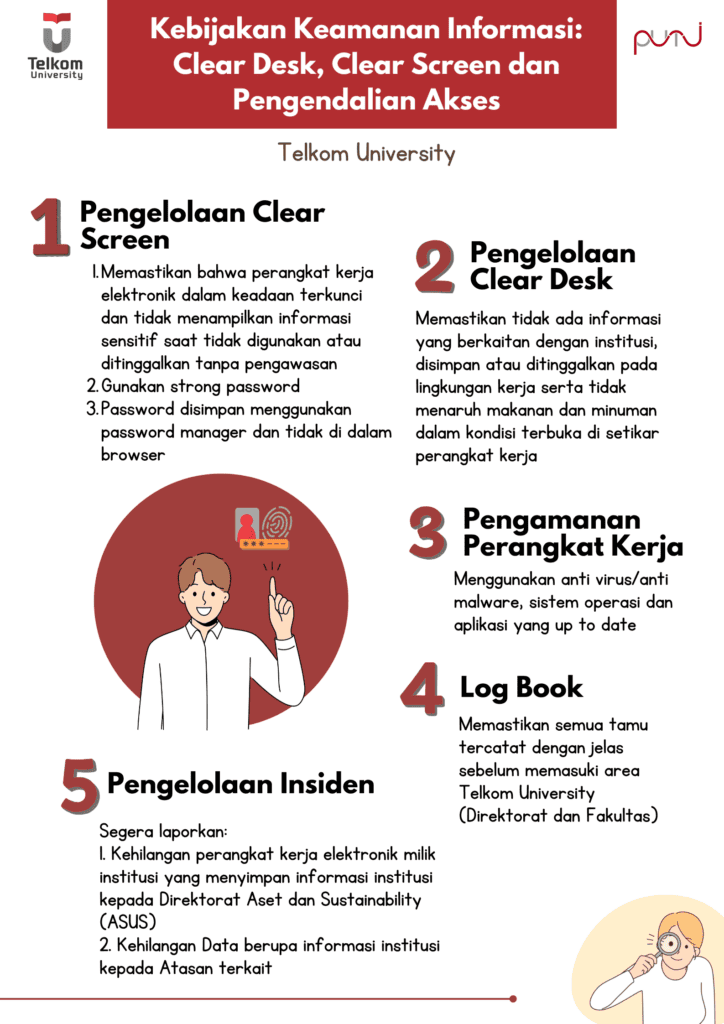
Dalam upaya menjaga keamanan informasi, Telkom University menerapkan kebijakan Clear Desk, Clear Screen, dan Pengendalian Akses. Kebijakan ini bertujuan untuk melindungi data penting institusi serta memastikan lingkungan kerja yang aman.
- Clear Screen
- Pastikan perangkat kerja terkunci saat tidak digunakan.
- Gunakan kata sandi yang kuat.
- Simpan kata sandi menggunakan password manager, bukan di browser.
- Clear Desk
- Hindari menyimpan dokumen institusi secara terbuka.
- Jangan meninggalkan makanan dan minuman di sekitar area kerja.
- Keamanan Perangkat
- Gunakan perangkat lunak antivirus dan pastikan sistem selalu diperbarui.
- Pencatatan Tamu (Log Book)
- Semua tamu harus didaftarkan sebelum memasuki area kampus, khususnya di direktorat dan fakultas.
- Penanganan Insiden
- Segera laporkan kehilangan perangkat atau data institusi kepada pihak yang berwenang.
Tips Melindungi Data Pribadi Anda
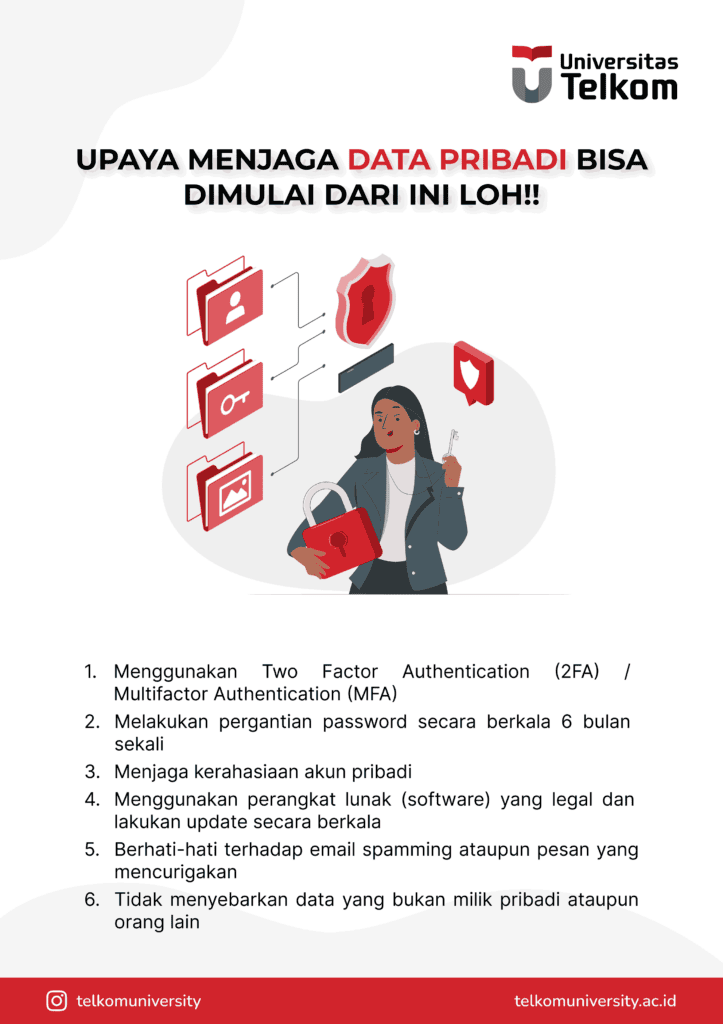
Di era digital saat ini, menjaga keamanan data pribadi menjadi hal yang sangat penting. Telkom University memberikan panduan bagi seluruh sivitas akademika agar dapat melindungi informasi pribadi mereka dari ancaman siber. Berikut beberapa langkah yang dapat dilakukan:
- Aktifkan Autentikasi Ganda (2FA/MFA) untuk meningkatkan perlindungan akun.
- Ganti password secara berkala, minimal setiap 6 bulan, untuk menghindari risiko kebocoran data.
- Jaga kerahasiaan informasi akun dengan tidak membagikan kredensial kepada siapapun.
- Gunakan perangkat lunak resmi dan selalu lakukan pembaruan agar sistem tetap aman dari celah keamanan.
- Waspadai email spam dan pesan mencurigakan yang berpotensi sebagai upaya phishing.
- Hindari menyebarkan informasi pribadi atau data orang lain tanpa izin untuk menjaga privasi dan keamanan.
Dengan menerapkan kebijakan ini, Telkom University berkomitmen menjaga keamanan data dan menciptakan lingkungan kerja yang lebih aman bagi seluruh sivitas akademika.
Kebijakan Keamanan Informasi (Internal Direktorat PuTI)
Nomor Dokumen: 1136/SKK/0.0/0.0/PuTI/2026 (Revisi 7.1)
Berlaku Efektif: 26 Oktober 2026
Demi menjaga integritas operasional, keandalan layanan teknologi informasi, serta perlindungan terhadap seluruh aset informasi universitas, Direktorat Pusat Teknologi Informasi (PuTI) menetapkan Kebijakan Keamanan Informasi (Revisi 7.1).
Kebijakan ini disusun berlandaskan standar internasional SNI ISO/IEC 27001:2022 dengan menerapkan siklus Plan-Do-Check-Act (PDCA) untuk menjamin tiga pilar utama keamanan informasi: Kerahasiaan (Confidentiality), Keutuhan (Integrity), dan Ketersediaan (Availability). Dokumen ini menjadi acuan dan panduan baku bagi seluruh personil internal Direktorat PuTI dalam mengelola, mengoperasikan, serta mengamankan infrastruktur TI di lingkungan Telkom University.
Poin Penting
Sebelum mengakses dokumen kebijakan lengkap, seluruh personil internal PuTI wajib memahami dan menerapkan aspek-aspek kunci berikut:
1. Tata Kelola & Standar ISO/IEC 27001:2022
- Penerapan kerangka kerja PDCA secara berkelanjutan melalui asesmen risiko berkala, audit internal tahunan, dan tinjauan manajemen untuk memitigasi ancaman siber.
- Pemisahan tugas (segregation of duties) dan pembatasan hak akses administrator khusus untuk pekerjaan administratif berwewenang.
2. Klasifikasi Aset & Informasi
Aset informasi dikelompokkan ke dalam tiga tingkatan klasifikasi yang menentukan standar perlakuan dan pengamanannya:
- Rahasia: Informasi kritikal (seperti topologi jaringan beserta IP Address, hasil penetration test, log administrator, data kinerja) yang hanya boleh diakses oleh pihak tertentu yang berwenang.
- Informasi Internal: Dokumen prosedur, hasil kajian risiko, risalah rapat, dan laporan operasional yang terdistribusi terbatas di lingkungan internal.
- Informasi Publik: Informasi yang secara sengaja disediakan untuk masyarakat umum (seperti brosur dan portal web publik).
3. Pengendalian Akses & Otentikasi
- Akses jaringan dan sistem berbasis Single Sign-On (SSO) dengan persyaratan kompleksitas kata sandi tingkat STRONG.
- Kewajiban melakukan pembaruan kata sandi secara berkala (minimal 6 bulan sekali) serta larangan keras menyimpan kata sandi pada peramban (browser) tanpa bantuan password manager resmi.
- Pembatasan saluran remote access perangkat jaringan dan server yang wajib menggunakan protokol aman SSH v2.
4. Penggunaan Kriptografi & Keamanan Operasional
- Penerapan standar enkripsi ketat pada layanan web (TLS v1.2 / TLS v1.3), enkripsi transfer data (SFTP/HTTPS), serta tunneling VPN.
- Pemisahan lingkungan pengembangan (development), pengujian (testing), dan operasional (production) untuk mengeliminasi risiko perubahan tak berizin.
- Pelaksanaan pengumpulan log system (syslog) yang terpusat dan dilindungi dari akses tidak sah.
5. Kebijakan Clean Desk & Clear Screen
- Perangkat kerja (komputer/laptop/tablet/smartphone) wajib terkunci otomatis (screen saver terkunci) saat ditinggalkan, dengan batas batas waktu tidak aktif maksimal 1 menit.
- Kerapihan meja kerja (clean desk) dari dokumen fisik atau media penyimpanan berklasifikasi rahasia/sensitif.
Ketentuan Akses Dokumen (Internal Restricted)
Catatan Akses: Dokumen Kebijakan Keamanan Informasi (1136/SKK/0.0/0.0/PuTI/2026 Rev 7.1) bersifat TERBATAS (INFORMASI INTERNAL). Berkas lengkap hanya dapat diakses oleh pegawai dan staf internal Direktorat PuTI yang terautentikasi melalui sistem kontrol dokumen internal.
📌 Masuk ke aplikasi spmdms via SSO untuk Mengunduh Dokumen Lengkap (PDF) (Khusus Internal Staf PuTI)